

اس فراڈ میں جعلساز کاروباری اداروں، سپلائرز، ٹھیکیداروں یا دیگر قابلِ اعتماد رابطوں کی شناخت استعمال کرکے متاثرین کو ادائیگی کی تفصیلات تبدیل کرنے پر آمادہ کرتے ہیں۔ بظاہر معمول کی کاروباری ای میل کے ذریعے بتایا جاتا ہے کہ بینک اکاؤنٹ تبدیل ہوگیا ہے اور آئندہ ادائیگی نئی تفصیلات کے مطابق کی جائے۔ اگر وصول کنندہ تصدیق کیے بغیر رقم منتقل کردے تو ادائیگی اصل کمپنی یا سپلائر کے بجائے جعلسازوں کے اکاؤنٹ میں پہنچ سکتی ہے۔
شمالی اونٹاریو میں انڈیجنس کاروباری اداروں کو بھی نقصان
شمالی اونٹاریو میں انڈیجنس کاروباری اداروں اور تنظیموں کو بھی اس نوعیت کے فراڈ کا سامنا کرنا پڑا ہے۔ دستیاب رپورٹوں کے مطابق، چار واقعات میں مجموعی طور پر 8 لاکھ کینیڈین ڈالر سے زیادہ کا نقصان ہوا۔
ان واقعات نے کاروباری ادائیگیوں کی تصدیق کے طریقۂ کار پر توجہ بڑھا دی ہے۔ جعلساز بعض اوقات حقیقی کاروباری رابطوں کی ای میلز تک رسائی حاصل کرکے پیغامات بھیجتے ہیں، جبکہ بعض صورتوں میں اصل ای میل پتے سے ملتا جلتا جعلی پتہ استعمال کیا جاتا ہے۔ اس وجہ سے پیغام بظاہر قابلِ اعتماد دکھائی دیتا ہے اور وصول کنندہ کے لیے دھوکا دہی کی نشاندہی کرنا مشکل ہوسکتا ہے۔
پولیس اور متعلقہ اداروں کی جانب سے کاروباری اداروں کو ہدایت کی جاتی ہے کہ بینک اکاؤنٹ یا ادائیگی کی تفصیلات میں تبدیلی کی درخواست پر عمل کرنے سے پہلے آزادانہ طور پر تصدیق ضرور کریں۔
تعمیراتی شعبہ اور گھروں کی مرمت کروانے والے افراد بھی نشانے پر
ای میل کے ذریعے ادائیگیوں کا فراڈ صرف بڑی کمپنیوں تک محدود نہیں۔ تعمیراتی شعبے، ٹھیکیداروں، سپلائرز اور گھروں کی مرمت کروانے والے افراد کو بھی اس خطرے کا سامنا ہوسکتا ہے۔
مثال کے طور پر، کسی گھر کے مالک کو تعمیراتی کام مکمل ہونے کے بعد ٹھیکیدار کی جانب سے انوائس موصول ہوتی ہے۔ بعد میں ایک ای میل کے ذریعے اطلاع دی جاتی ہے کہ ٹھیکیدار کے بینک اکاؤنٹ کی تفصیلات تبدیل ہوگئی ہیں۔ اگر گھر کا مالک نئی معلومات کی تصدیق کیے بغیر ادائیگی کردے تو رقم جعلسازوں کے اکاؤنٹ میں منتقل ہوسکتی ہے۔
اسی طرح کاروباری اداروں کو بھی جعلی انوائسز یا سپلائر کی شناخت استعمال کرکے بھیجے گئے پیغامات کے ذریعے نشانہ بنایا جاسکتا ہے۔ اس لیے ضروری ہے کہ ادائیگی کی تفصیلات میں تبدیلی کو محض ای میل کی بنیاد پر قبول نہ کیا جائے۔
فراڈ کے اصل واقعات اور مالی نقصان زیادہ ہوسکتا ہے
کینیڈین اینٹی فراڈ سینٹر کے مطابق، 2026 کے پہلے چھ ماہ میں تمام اقسام کے فراڈ سے تقریباً 35 کروڑ 10 لاکھ کینیڈین ڈالر کا نقصان رپورٹ کیا گیا۔
اینٹی فراڈ حکام کی جانب سے اس بات کی نشاندہی کی جاتی رہی ہے کہ فراڈ کے متعدد واقعات رپورٹ نہیں کیے جاتے۔ اس کی وجوہات میں آگاہی کی کمی، رپورٹنگ کے طریقۂ کار سے ناواقفیت اور بعض متاثرین کا واقعہ سامنے آنے پر ہچکچانا شامل ہوسکتا ہے۔ نتیجتاً، رپورٹ شدہ اعداد و شمار فراڈ سے ہونے والے مجموعی نقصان کی مکمل عکاسی نہیں کرتے۔
اسپیئر فشنگ میں جعلساز اکثر کسی مخصوص شخص یا کاروبار کو نشانہ بنانے سے پہلے اس کے کاروباری تعلقات، ادائیگیوں اور رابطوں کے بارے میں معلومات جمع کرتے ہیں۔ اس کے بعد وہ ایسا پیغام بھیجتے ہیں جو معمول کے کاروباری معاملات کا حصہ معلوم ہوتا ہے۔
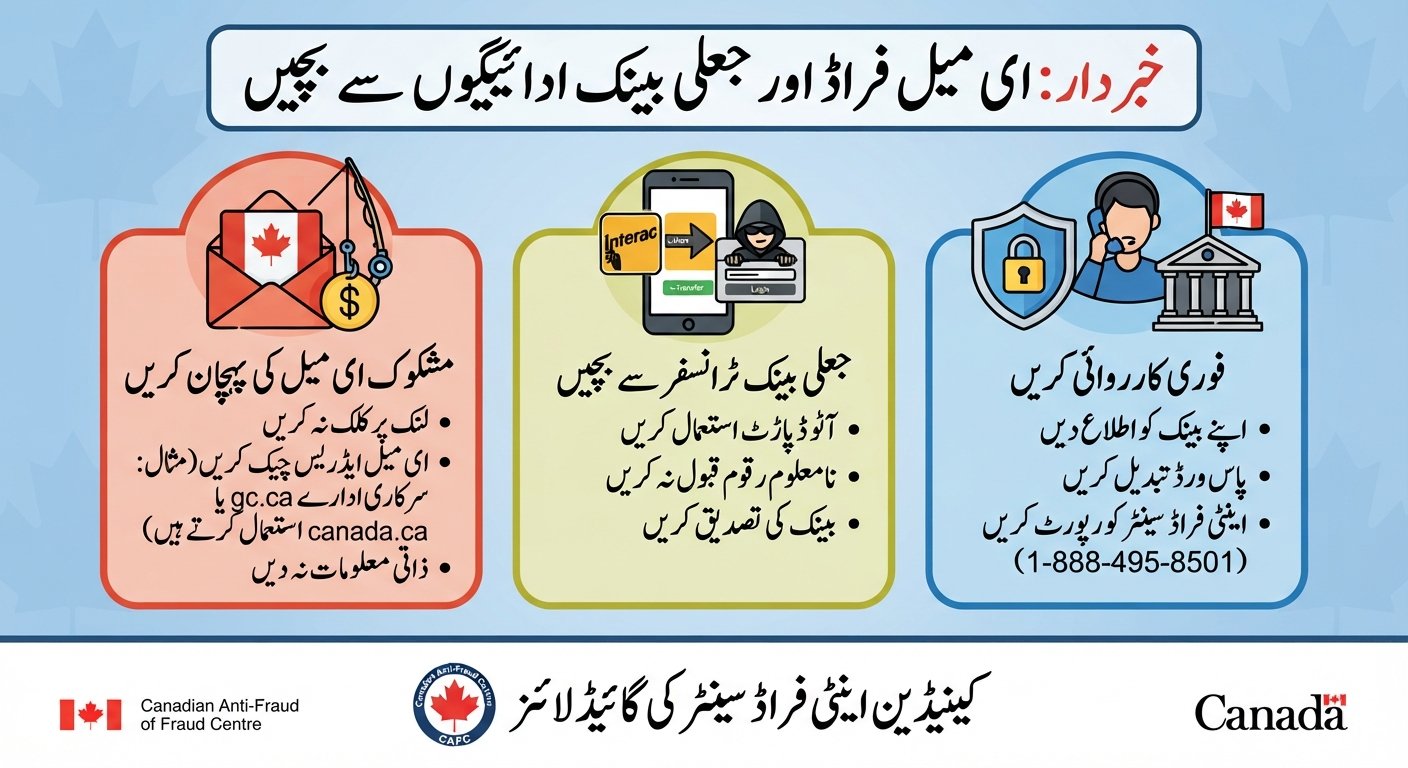
ای میل فراڈ سے بچنے کے لیے کیا اقدامات کیے جائیں؟
شہریوں اور کاروباری اداروں کو ادائیگی سے متعلق ای میلز کی جانچ کے لیے چند بنیادی احتیاطی تدابیر اختیار کرنی چاہییں۔
1۔ بینک کی نئی تفصیلات کی تصدیق کریں: اگر کسی کمپنی، سپلائر یا ٹھیکیدار کی جانب سے اکاؤنٹ تبدیل ہونے کی اطلاع موصول ہو تو رقم منتقل کرنے سے پہلے پہلے سے معلوم فون نمبر پر رابطہ کرکے تصدیق کریں۔
2۔ ای میل ایڈریس کو غور سے دیکھیں: جعلساز بعض اوقات اصل ای میل ایڈریس میں ایک حرف یا علامت کی تبدیلی کرکے جعلی پتہ استعمال کرتے ہیں۔ صرف بھیجنے والے کے نام پر اعتماد نہ کریں۔
3۔ فوری ادائیگی کے دباؤ میں فیصلہ نہ کریں: اگر ای میل میں رقم فوری منتقل کرنے یا معمول کے تصدیقی طریقۂ کار کو نظرانداز کرنے پر زور دیا جائے تو احتیاط کریں۔
4۔ ای میل اکاؤنٹس محفوظ بنائیں: کاروباری ادارے ملٹی فیکٹر آتھنٹیکیشن (MFA) فعال کریں، مضبوط اور منفرد پاس ورڈ استعمال کریں اور ملازمین کو فشنگ ای میلز کی شناخت کی تربیت دیں۔
5۔ بڑی ادائیگیوں کے لیے اضافی منظوری رکھیں: کمپنیوں کو چاہیے کہ بینک اکاؤنٹ کی تبدیلی اور بڑی رقم کی منتقلی کے لیے دو افراد سے منظوری یا الگ تصدیقی طریقۂ کار مقرر کریں۔
فراڈ کا شبہ ہو تو فوری کارروائی کریں
اگر کسی شخص یا کاروباری ادارے کو شبہ ہو کہ وہ ای میل فراڈ کا شکار ہوا ہے تو اسے فوری طور پر اپنے بینک یا متعلقہ مالیاتی ادارے سے رابطہ کرنا چاہیے۔ اگر رقم منتقل ہوچکی ہو تو بینک کو فوری اطلاع دینے سے بعض حالات میں ادائیگی روکنے یا رقم کی واپسی کی کوشش کرنے میں مدد مل سکتی ہے۔
متاثرین کو پولیس اور کینیڈین اینٹی فراڈ سینٹر کو بھی واقعے کی اطلاع دینی چاہیے۔ ای میلز، انوائسز، ادائیگی کی رسیدوں اور دیگر متعلقہ ریکارڈ کو محفوظ رکھنا تحقیقات میں معاون ثابت ہوسکتا ہے۔
کینیڈا میں ای میل کے ذریعے ہونے والی مالی دھوکا دہی سے بچنے کے لیے سب سے اہم اصول یہ ہے کہ بینک اکاؤنٹ کی تبدیلی یا ادائیگی کی نئی ہدایات پر عمل کرنے سے پہلے ان کی آزادانہ تصدیق کی جائے۔ چند منٹ کی احتیاط کاروباری اداروں اور شہریوں کو ہزاروں یا لاکھوں ڈالر کے ممکنہ نقصان سے بچا سکتی ہے۔
Source : کینیڈین اینٹی فراڈ سینٹر اور شمالی اونٹاریو پولیس سے متعلق دستیاب رپورٹیں۔
