
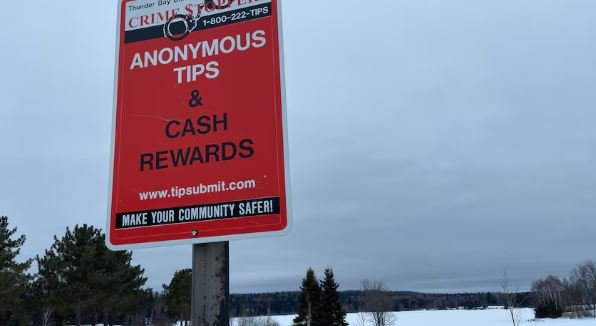

اردوورلڈکینیڈا(ویب نیوز)کینیڈا میں جرائم کی خفیہ اطلاع دینے والے ادارے کرائم اسٹاپرز (Crime Stoppers) کے بڑے سائبر حملے کے اثرات مسلسل بڑھ رہے ہیں۔ ڈیٹا لیک ہونے کے انکشاف کے بعد ملک بھر میں کم از کم 11 مقامی کرائم اسٹاپرز پروگرامز نے گمنام اطلاعات وصول کرنے کا عمل عارضی طور پر روک دیا ہے، جبکہ 24 پولیس یونٹس نے بھی ادارے کے ساتھ اپنی شراکت داری معطل کردی ہے۔
یہ پیش رفت اس انکشاف کے بعد سامنے آئی ہے کہ گزشتہ مارچ میں ہونے والے سائبر حملے کے دوران کینیڈا کے 60 سے زائد کرائم اسٹاپرز چیپٹرز سے وابستہ ڈیٹا متاثر ہوا، جس کے نتیجے میں 15 لاکھ سے زیادہ خفیہ اطلاعات غیر محفوظ ہوگئیں۔ متاثرہ معلومات میں اطلاع دینے والے بعض افراد کے فون نمبرز، رہائشی پتے اور نام بھی شامل ہیں، جس سے ان کی شناخت اور سلامتی کے حوالے سے سنگین خدشات پیدا ہوگئے ہیں۔
سات ماہ بعد اعتراف
اس بڑے ڈیٹا اسکینڈل میں اہم پیش رفت گزشتہ جمعے سامنے آئی، جب امریکی کمپنی نیویگیٹ 360 (Navigate360) نے تصدیق کی کہ اس کے سسٹمز سائبر حملے کا نشانہ بنے تھے۔ یہ کمپنی کرائم اسٹاپرز کی بین الاقوامی سطح پر موصول ہونے والی اطلاعات کے انتظام کی ذمہ دار ہے۔
کمپنی کی جانب سے اس حملے کا اعتراف تقریباً سات ماہ بعد سامنے آیا۔ اس سے قبل اس واقعے کی تفصیلات عوامی سطح پر سامنے نہیں آئی تھیں، جبکہ متاثرہ اداروں اور پولیس سروسز کو یہ جاننے کے لیے معلومات درکار ہیں کہ کون سا ڈیٹا چوری ہوا اور خفیہ اطلاعات دینے والے افراد کو کس حد تک خطرات لاحق ہوسکتے ہیں۔
کینیڈین میڈیا کی جانب سے نیویگیٹ 360 سے متعدد مرتبہ رابطہ کرنے کی کوشش کی گئی، لیکن رپورٹ کی اشاعت سے پہلے اور بعد میں بھی کمپنی کی جانب سے کوئی جواب موصول نہیں ہوا۔
پولیس کا اعتماد داؤ پر
ڈیٹا لیک ہونے کے بعد اونٹاریو اور مینی ٹوبا سمیت مختلف صوبوں کی متعدد پولیس سروسز نے کرائم اسٹاپرز کے ساتھ اپنا تعاون عارضی طور پر روک دیا ہے۔ ان اداروں کا مؤقف ہے کہ جب تک تحقیقات کے ذریعے یہ اطمینان نہیں ہوجاتا کہ خفیہ معلومات محفوظ طریقے سے وصول کی جاسکتی ہیں، اس وقت تک اس نظام کا استعمال جاری رکھنا مناسب نہیں ہوگا۔
کرائم اسٹاپرز کا بنیادی مقصد شہریوں کو اپنی شناخت ظاہر کیے بغیر جرائم سے متعلق معلومات فراہم کرنے کا موقع دینا ہے۔ یہ نظام پولیس کو تحقیقات میں مدد دیتا ہے اور ایسے افراد کو بھی معلومات فراہم کرنے کی ترغیب دیتا ہے جو اپنی شناخت ظاہر کرنے یا براہ راست پولیس سے رابطہ کرنے سے ہچکچاتے ہیں۔
تاہم حالیہ سائبر حملے نے اسی بنیادی اصول، یعنی اطلاع دینے والے کی شناخت کو خفیہ رکھنے، پر سوالات کھڑے کردیے ہیں۔
ونپیگ پولیس سروس نے جمعے کو جاری بیان میں کہا کہ عوامی اعتماد کسی بھی اطلاع فراہم کرنے والے پلیٹ فارم کی کامیابی کے لیے بنیادی اہمیت رکھتا ہے۔ ادارے کے مطابق عوام کی جانب سے فراہم کردہ معلومات کی سلامتی اور رازداری پر اعتماد برقرار رکھنا ضروری ہے۔
برینٹفورڈ پولیس کا فیصلہ
برینٹفورڈ پولیس سروس نے بھی پیر کو اعلان کیا کہ اس نے موجودہ صورت حال کے پیش نظر کرائم اسٹاپرز کے پروگرام سے متعلق اپنی سرگرمیاں روکنے کا فیصلہ کیا ہے۔
پولیس کے مطابق اس اقدام کا مقصد اس بات کو یقینی بنانا ہے کہ معلومات فراہم کرنے والے شہریوں کی رازداری اور شناخت کے تحفظ کے لیے مناسب حفاظتی انتظامات موجود ہوں۔
یہ بھی پڑھیں :کینیڈا میں کاروباری شعبے کے لیے بڑا اعلان،اربوں ڈالر کی سرمایہ کاری کے منصوبے سامنے آگئے
یہ فیصلہ ان متعدد اقدامات میں شامل ہے جن کے ذریعے کینیڈا کے مقامی پولیس ادارے ڈیٹا لیک کے بعد اپنی شراکت داریوں اور معلومات وصول کرنے کے طریقہ کار کا دوبارہ جائزہ لے رہے ہیں۔
درجنوں مقامی اداروں سے رابطے
گزشتہ ہفتے کے دوران صحافتی ٹیم نے کرائم اسٹاپرز کے کم از کم 35 مقامی چیپٹرز سے رابطہ کیا، جن میں وہ ادارے بھی شامل تھے جہاں سے سب سے زیادہ خفیہ اطلاعات متاثر ہونے کی نشاندہی ہوئی۔
ان اداروں سے پوچھا گیا کہ آیا وہ ٹورنٹو کرائم اسٹاپرز کی طرح اپنا پروگرام عارضی طور پر بند کرنے کا فیصلہ کریں گے یا نہیں۔ ٹورنٹو کرائم اسٹاپرز نے گزشتہ بدھ فوری طور پر اطلاعات وصول کرنے کا عمل روکنے کا اعلان کیا تھا۔
رابطہ کیے گئے 35 اداروں میں سے 10 نے براہ راست جواب دیا یا بعد میں اپنے فیصلوں سے متعلق عوامی بیانات جاری کیے، جبکہ 25 اداروں نے تاحال تبصرے کی درخواستوں کا جواب نہیں دیا۔
جو ادارے سامنے آئے، ان میں سے بیشتر نے تصدیق کی کہ وہ فی الحال گمنام اطلاعات وصول نہیں کریں گے۔ تین اداروں نے صحافیوں کو اپنے صوبائی یا قومی نمائندہ اداروں سے رابطہ کرنے کا کہا، جبکہ نیو برنزوک کرائم اسٹاپرز نے بتایا کہ وہ اپنا پروگرام جاری رکھنے کا ارادہ رکھتا ہے۔
سسکیچیوان میں تمام پروگرام معطل
سسکیچیوان میں کرائم اسٹاپرز کے پانچوں پروگرامز نے گزشتہ جمعے کی رات اعلان کیا کہ وہ صوبے بھر میں نئی اطلاعات وصول کرنے کا عمل فوری طور پر روک رہے ہیں۔
پیر کو ان پروگرامز کی نمائندہ تنظیم، ایسوسی ایشن آف کرائم اسٹاپرز پروگرامز آف سسکیچیوان، نے بتایا کہ وہ سائبر حملے کے صوبے میں اثرات اور متاثرہ ڈیٹا کی اصل صورت حال جاننے کی کوشش کررہی ہے۔
تنظیم کے مطابق وہ قانونی مشیروں کے ذریعے نیویگیٹ 360 سے ضروری معلومات حاصل کرنے کے لیے دباؤ ڈال رہی ہے تاکہ یہ تعین کیا جاسکے کہ صوبے کے پانچوں پروگرامز کا کتنا ڈیٹا متاثر ہوا اور اس کے کیا نتائج سامنے آسکتے ہیں۔
تنظیم نے واضح کیا کہ جرائم کی روک تھام کے لیے کرائم اسٹاپرز کی ضرورت اب بھی موجود ہے اور اس کی کوشش ہے کہ شہری محفوظ اور خفیہ طریقے سے معلومات فراہم کرسکیں۔ تاہم پروگرامز کی بحالی سے قبل ڈیٹا لیک کے دائرے اور اثرات کو سمجھنا ضروری ہے۔
شمالی اونٹاریو میں بھی معطلی
پیر کو شمالی اونٹاریو کے مزید دو کرائم اسٹاپرز چیپٹرز نے بھی گمنام اطلاعات وصول کرنے کا عمل روکنے کا اعلان کیا، جس سے ملک بھر میں معطلی اختیار کرنے والے اداروں کی تعداد میں مزید اضافہ ہوا۔
نارتھ بے کے شہریوں کو جرائم کی خفیہ اطلاعات دینے کی سہولت فراہم کرنے والے ادارے نیر نارتھ کرائم اسٹاپرز نے اپنی ویب سائٹ پر جاری اطلاع میں کہا کہ سائبر سکیورٹی کی خلاف ورزی کے بعد اس نے ٹیلی فون لائن، ویب سائٹ اور موبائل ایپ کے ذریعے نئی اطلاعات وصول کرنا روک دیا ہے۔
یہ اقدام اس بات کی نشاندہی کرتا ہے کہ ڈیٹا لیک کے اثرات صرف بڑے شہروں یا صوبائی دارالحکومتوں تک محدود نہیں رہے بلکہ چھوٹے شہروں اور علاقائی سطح پر کام کرنے والے ادارے بھی اس کے باعث متاثر ہورہے ہیں۔
خفیہ اطلاع دینے والوں کو کیا خطرات ہیں؟
اس واقعے کا سب سے حساس پہلو ان افراد کی شناخت کا ممکنہ طور پر سامنے آنا ہے جنہوں نے جرائم سے متعلق معلومات فراہم کرتے ہوئے اپنی شناخت خفیہ رکھنے پر اعتماد کیا تھا۔
فون نمبرز، پتے اور نام جیسی معلومات غیر متعلقہ افراد کے ہاتھ لگنے سے متاثرہ شہریوں کو ہراسانی، دھمکیوں یا دیگر ممکنہ خطرات کا سامنا ہوسکتا ہے۔ تاہم دستیاب معلومات کی بنیاد پر یہ کہنا ممکن نہیں کہ تمام متاثرہ افراد کی شناخت افشا ہوئی یا ہر شخص کو یکساں خطرہ لاحق ہے۔
اس واقعے نے پولیس اور کرائم اسٹاپرز کے درمیان معلومات کے تبادلے کے نظام، بیرونی ٹیکنالوجی کمپنیوں پر انحصار اور حساس ڈیٹا کے تحفظ کے طریقہ کار پر بھی اہم سوالات اٹھا دیے ہیں۔
تحقیقات اور پروگرامز کی بحالی کا معاملہ
کرائم اسٹاپرز کے مقامی ادارے اب اس بات کے منتظر ہیں کہ نیویگیٹ 360 متاثرہ ڈیٹا، سائبر حملے کی نوعیت اور حفاظتی اقدامات سے متعلق مکمل معلومات فراہم کرے۔ ان تفصیلات کے بغیر یہ طے کرنا مشکل ہے کہ خفیہ اطلاعات دینے والوں کے تحفظ کے لیے کون سے اضافی اقدامات درکار ہیں اور پروگرامز کو محفوظ طریقے سے کب بحال کیا جاسکتا ہے۔
مجموعی طور پر یہ واقعہ کینیڈا کے جرائم کی روک تھام کے نظام کے لیے ایک بڑا امتحان بن گیا ہے۔ 15 لاکھ سے زائد خفیہ اطلاعات کے متاثر ہونے کے انکشاف اور پولیس یونٹس کی جانب سے شراکت داری معطل کیے جانے کے بعد اب سب سے اہم سوال یہ ہے کہ متاثرہ افراد کے تحفظ کو کیسے یقینی بنایا جائے گا اور عوام کا اس نظام پر اعتماد دوبارہ کس طرح بحال ہوگا۔
